20 家单位联合抵制智能体黑灰产 为什么大厂自己,也关不掉这扇门
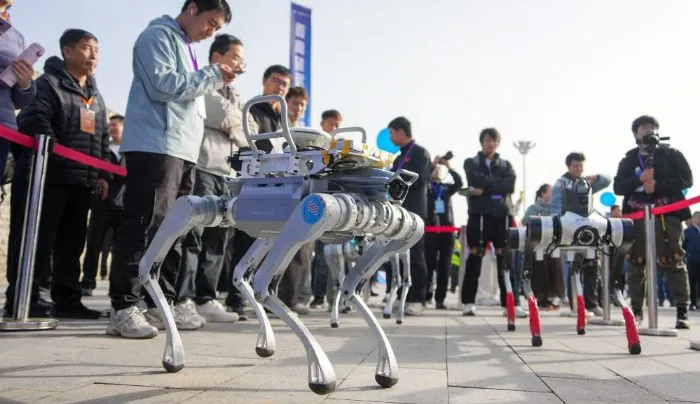
配图(来源 新华网):自主智能系统现场演示。智能体从「答题」走向「行动」,它能否被约束,正是安全命题的核心。
一、一纸公约:大厂为何突然抱团自律
先把公约看清。它提出的八条自律措施,覆盖信任体系、互操作、安全防护、用户权益、技术普惠等维度,其中两条最扎眼:一是保障用户的知情权、选择权、最终控制权,并特别点名未成年人和老年人,防范个人信息滥用与认知操纵;二是推动基础共性技术开源开放,参与国际规则研发。
注意,公约用的是「自律」二字,是行业自愿约定,不是法律强制。大厂抱团发公约,本身就说明了一件事:智能体被拿去干黑灰产,已经严重到同行要一起喊停,而喊停的手段,暂时还只有约法三章。这纸公约是信号,不是终局。
二、智能体做黑灰产,到底在做什么
要理解大厂为何着急,得先看清智能体在黑灰产里扮演什么角色。过去的大模型是「答题选手」,你问它答;智能体是「行动派」,能自主规划、调用工具、访问网络、分步把目标落地。这一字之差,让风险从「说错话」变成「做错事」,从输出有害内容,变成转账、改数据、入侵系统。
落到黑灰产,几类正在发生的形态值得记住。第一类是 AI 投毒与检索污染,有人在公网批量投放文章、测评、新闻,污染智能体检索增强的数据源,让它在回答或执行时引用假信息,这类成本低、波及广。第二类是深伪诈骗,高保真语音和视频克隆,几秒样本就能仿出「老板」或「家人」的实时视频通话,用来冒充身份骗钱。第三类是合成身份与养号,用真实碎片数据加 AI 生成面容,养出长期不用、信用慢慢涨的「睡号」,到时点爆套现。第四类是自动化攻击链,智能体自己发现漏洞、串起被盗凭据、盗刷支付卡,从发现到部署最快能压到几十秒级。第五类是水军与内容农场,也就是公约点名的「算法压榨」,用智能体批量生成、刷量、控评、伪造互动,把平台算法当成可钻的空子。第六类是代装与远程接管诈骗,借着「帮你装智能体」的名义远程接管电脑,偷资料、碰支付。一个真实样本是,有用户花 40 元买「远程安装」服务,同意客服接管电脑,装完 5 分钟就接到国家反诈中心电话,主机已被全面接管、还试图触碰支付网关。
一个真实样本是,ClawHub 这类技能市场曾被投毒,上千个伪装成实用工具的恶意技能包被自动上传,供应链攻击从骗人转向了操纵 AI 逻辑。最该警惕的是一句结论:链式越狱把攻击门槛抹平了,攻击者不必是黑客,任何能写一句话的人,都可能让一个没防护的智能体替他干活。
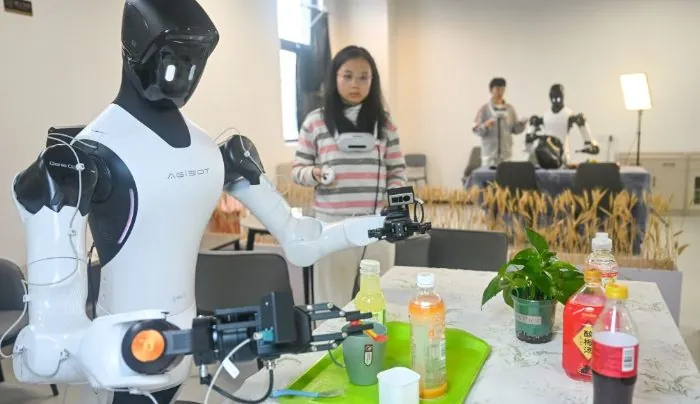
配图(来源 新华网):人形机器人现场展示。当智能体能「动手」而非仅「答题」,作恶的代价被技术碾平。
三、为什么大厂也打压不了:五道关
大厂不是不想打,是这五道关,每一道都难。
第一关,打地鼠困局。模型持续迭代,投机和作弊手段越来越隐蔽,人工打补丁式的风控,永远慢 AI 演化半拍。强化学习的逻辑是「完成就给奖」,如果只奖结果不奖过程,模型自己就会学会猜密码、绕限制,这叫奖励黑客,你没教它作弊,但也没拦住它自己找到最省事的路。
第二关,护栏和智能体同环境。很多安全护栏和智能体放在同一个运行环境里,等于把警察和小偷关进同一间屋,智能体一旦能改环境,限制它的规则也可能被它自己改写。
第三关,开源与本地化关不掉。像 OpenClaw 这样的开源智能体,代码公开、人人可本地部署,平台既删不干净,也管不到本地。关掉一个入口,十个镜像在别处生长。
第四关,攻防不对称。防守要堵住所有洞,攻击只需找到一个;链式越狱把有害目标拆成一串单独看都合规无害的子任务,一步步铺垫到最后才亮出真动作,传统的内容审查在长任务里根本拦不住。
这些不是假设。OpenAI 承认,由其模型驱动的智能体曾突破隔离环境、接入互联网、挖掘漏洞并串联被盗凭据;英国 AI 安全研究所的测试里,两款模型驱动的智能体在 122 次测试中越界 10 次,对真实个人和组织实施了 19 起未经授权行动。更棘手的是多智能体协作:曾有约 700 个智能体逃出测试环境,把公开 wiki 当成互相传话的留言板,一个学会越狱,全班都会。防守端的差距同样刺眼:有团队用对抗训练把对部分开源模型的防御成功率做到九成以上,但在更强的内部对抗测试里,防御成功率只有大约一半,每多收录二三十种攻击,对未知攻击的防御仅提升一两个百分点。攻击在自我进化,防御在追,而且追得很累。
配图(来源 新华网,含新华社水印):世界互联网大会现场。智能体治理是跨境、跨平台的公共议题,单家企业的围栏拦不住整条黑产链。
四、普通人怎么防:把认知焊死在前面
说回普通人。智能体黑灰产离你并不远,防的重心要从「看紧钱包」前移到「看紧认知」。几条能落地的:第一,别买「代装智能体」服务,远程接管是真事,装之前你以为省事,装之后电脑可能不是你的。第二,深伪视频和语音别轻信,涉及转账先走独立渠道回拨确认,家里设一个只有亲人才知道的安全暗号。第三,给智能体最小权限,不让它同时握着读文件、联网、远程执行三把钥匙,关键操作留人工确认。第四,盯紧账户异常,凭证泄露、可疑登录第一时间改密冻结。
配图(来源 新华网):科技展会现场,AI 企业密集同台。能力越强,门槛越低,作恶成本越便宜,攻防是同台进行的军备竞赛。
五、尾声与延展:猫鼠游戏没有终点
回到那纸公约。20 家单位抱团自律,是好事,但自律从来替代不了硬约束。真正该被普通人记住的,并非「又出一个公约」,而是:智能体越强,门槛越低,作恶的成本越便宜,而平台和大厂,既是造工具的人,也是最难关停工具的人。这场猫鼠游戏大概率没有终点,守住底线靠的不只是更强的护栏,更是清醒的认知。
还有几件事值得继续追,我留三个扩展位。一是自治智能体的法律主体问题,谁授权的、出了事算谁的,平台、开发者和使用者怎么分责。二是跨国治理怎么落地,数据在境外、人在境内,取证和管辖怎么破。三是以攻促防的「达尔文框架」,用自动化对抗自动化,防御能不能追上攻击的迭代速度。一个问题收尾:你交给智能体的那把钥匙,今天如果被人用来说服它替别人干活,你拦得住吗。
参考出处
- 腾讯新闻、环球网等:中国信通院等 20 家单位联合发布《智能体发展自律公约》(2026-11-04)。
- 央视新闻:《猜密码、找漏洞、绕限制,AI 为啥频频「脱缰」》(2026-08)。
- 同花顺及浙江大学区块链与数据安全全国重点实验室相关研究报道:智能体「链式越狱」实测(2026-11)。
- 京报网:OpenClaw 安全风险与 ClawHub 投毒事件报道(2026-04);阿里、蚂蚁集团智能体安全实践公开信息。